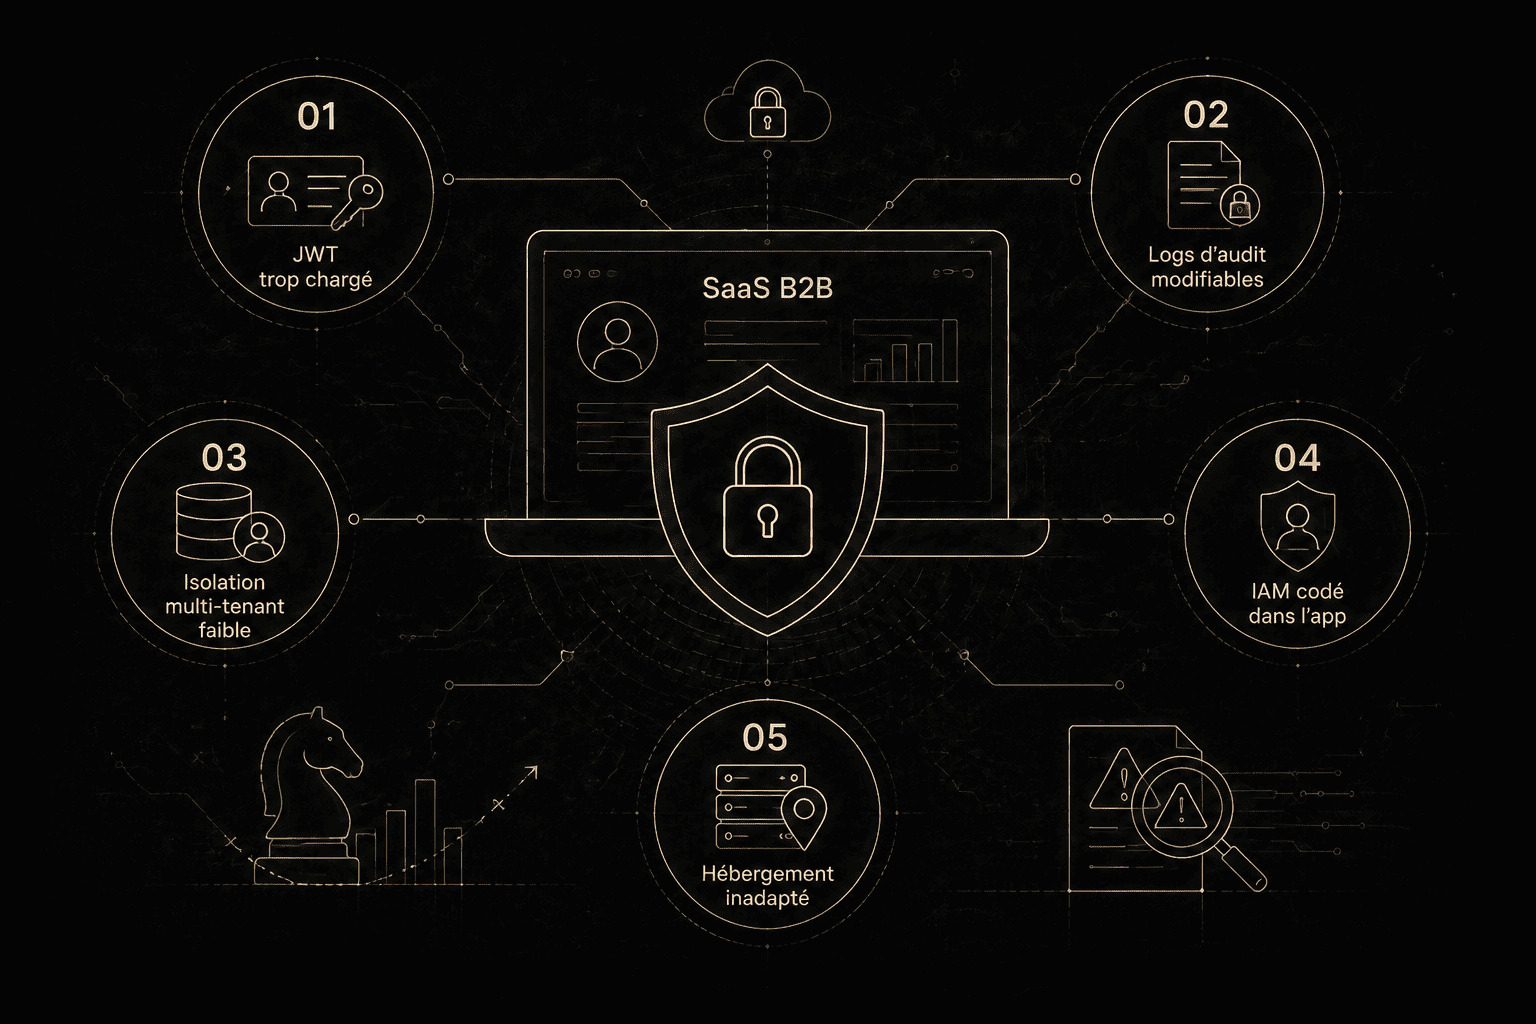
Les 5 erreurs de sécurité que font 90% des éditeurs SaaS B2B
Cybersécurité••5 min de lecture•Équipe WakaStart
Neuf failles de sécurité sur dix constatées sur les logiciels applicatifs ne proviennent pas d'attaques cybernétiques ultra-sophistiquées. Elles résultent simplement d'erreurs de sécurité SaaS B2B structurelles, commises lors de la phase de développement pour accélérer le délai de mise sur le marché.
Lors des audits techniques Wakanalytics menés auprès de dizaines d'éditeurs français, nous retrouvons systématiquement les mêmes mécanismes défaillants. Une décision d'architecture prise temporairement pour sortir un produit au plus vite devient un blocage critique deux ans plus tard, au moment de signer un grand compte ou de préparer une certification ISO 27001.
Ces vulnérabilités restent souvent invisibles pendant l'exploitation quotidienne. Elles se révèlent brutalement lors d'un contrôle de conformité, d'un test d'intrusion imposé par un prospect ou d'un incident de fuite de données. Voici l'analyse détaillée des 5 failles les plus fréquentes et les solutions pour les corriger définitivement.
Erreur 1 — Stocker les rôles et permissions dans le JWT
C'est un piège récurrent des jetons d'authentification autonomes. Pour éviter d'interroger la base de données à chaque requête HTTP, beaucoup d'équipes de développement intègrent directement la liste des rôles et des autorisations dans la charge utile (payload) du jeton JWT.
Cette pratique expose inutilement des informations sensibles sur l'organisation interne de vos droits applicatifs. Mais le problème principal ne réside pas uniquement dans la confidentialité du contenu du JWT. Il réside surtout dans le fait que les droits deviennent difficiles à révoquer rapidement lorsque les responsabilités changent ou qu'un collaborateur quitte l'entreprise.
Si vous modifiez ou supprimez les accès d'un utilisateur, sa session active conserve ses privilèges initiaux jusqu'à la date d'expiration exacte du jeton. Cette rigidité de la gestion des jetons constitue un point d'attention récurrent lors d'un audit sécurité SaaS, particulièrement sur le sujet du JWT sécurité SaaS.
La bonne pratique consiste à émettre des jetons ultralégers ne contenant que l'identifiant unique de l'utilisateur (userId) et un identifiant de session. La vérification des droits réels s'effectue ensuite en temps réel via une couche de cache haute performance.
L'approche par Cybercoding impose cette règle au niveau de l'architecture : l'application délègue la gestion des sessions à un composant spécialisé capable d'invalider un accès de manière instantanée.
Erreur 2 — Des logs d'audit effaçables ou modifiables
Lors d'un contrôle de conformité ou après la suspicion d'un incident, la première exigence d'un responsable de la sécurité ou d'un auditeur est de consulter le journal d'audit (audit log). Dans la majorité des applications SaaS B2B, ces logs sont stockés dans une table SQL classique de la base de données principale.
Cette implémentation pose un risque majeur de falsification. Si un compte administrateur est compromis ou si une injection SQL réussit, l'attaquant peut exécuter une commande de modification ou de suppression pour effacer les traces de ses actions.
Les exigences ISO 27001 poussent les organisations à démontrer l'intégrité et la traçabilité des événements de sécurité. Ne pas pouvoir garantir qu'un journal de traçabilité est à l'abri des altérations fait partie des ISO 27001 SaaS erreurs les plus complexes à corriger après coup.
Dans certains contextes réglementaires ou contractuels, un stockage immuable de type WORM (Write Once, Read Many) devient une solution particulièrement pertinente. Associé à un chaînage cryptographique des événements, chaque enregistrement d'audit contient l'empreinte numérique du précédent, rendant toute modification ultérieure immédiatement détectable.
En séparant physiquement la base métier et le registre d'audit, vous garantissez la traçabilité exigée par les réglementations européennes sans dégrader les performances de votre base de données principale.
Erreur 3 — L'isolation multi-tenant gérée uniquement dans le code applicatif
Gérer la séparation des données entre clients en ajoutant manuellement une clause WHERE tenant_id = x dans chaque requête ORM est la cause principale d'une faille sécurité SaaS d'exposition croisée de données.
Il suffit d'un seul oubli d'un développeur sur une nouvelle route API, un rapport d'exportation ou une sous-requête pour qu'un client accède involontairement aux informations confidentielles d'un autre. Une erreur d'isolation multi-tenant n'est pas seulement un incident technique : elle peut devenir une rupture contractuelle immédiate avec un client stratégique.
Dans un environnement B2B, l'exposition de données tierces détruit instantanément la confiance de vos acheteurs. Pour comprendre les enjeux de la séparation des données et comparer les modèles d'isolation, vous pouvez consulter notre guide sur l'architecture multi-tenant SaaS B2B.
La méthode rigoureuse consiste à déporter l'isolation au niveau de la couche d'exécution (runtime) ou du moteur de base de données, par exemple via la sécurité au niveau des lignes (Row Level Security - RLS) ou des schémas d'isolation étanches.
Avec une architecture correctement configurée, la plateforme empêche physiquement l'exécution d'une requête qui déborde du contexte du client connecté, quelle que soit la logique écrite dans le code applicatif.
Erreur 4 — L'authentification codée directement dans l'application
Développer sa propre logique d'authentification (formulaires de connexion, réinitialisation de mot de passe, gestion des jetons de session) au sein du code produit crée une dette technique permanente.
À chaque évolution applicative, la couche d'authentification sur mesure risque d'introduire de nouvelles vulnérabilités (mauvaise gestion du hachage, failles CSRF, gestion imprécise des erreurs d'authentification). De plus, cette approche bloque l'adoption du SaaS par les grands comptes.
Les directions des systèmes d'information (DSI) des entreprises exigent l'intégration du SSO (Single Sign-On) via des protocoles standardisés comme SAML 2.0 ou OpenID Connect (OIDC). Réécrire une couche d'authentification interne pour supporter la fédération d'identité demande plusieurs semaines de développement à faible valeur métier.
La démarche recommandée consiste à découpler la gestion des identités en s'appuyant sur un service d'IAM (Identity and Access Management) dédié. Pour approfondir la mise en place d'un composant d'authentification externe, découvrez comment découpler l'IAM avec Keycloak.
En externalisant cette responsabilité, vous intégrez le SSO entreprise et l'authentification multi-facteurs (MFA) sans réimplémenter une infrastructure d'identité complète dans votre code métier.
Erreur 5 — Choisir l'hébergement sans analyser les implications réglementaires
Sélectionner des infrastructures cloud uniquement sur des critères de simplicité technique ou de coût immédiat sans étudier le cadre juridique d'hébergement pose un risque majeur à moyen terme.
Déployer la base de données d'un SaaS B2B sur des régions de serveurs situées hors de l'Union européenne, ou chez des prestataires soumis à des législations extraterritoriales intrusives, complexifie votre conformité au RGPD et à la directive NIS2.
Lors des vérifications d'achats (due diligence), les responsables de la sécurité de vos prospects examinent la localisation physique des données ainsi que le statut juridique de l'hébergeur. Un choix d'infrastructures inadaptées peut fermer l'accès aux marchés publics et aux grands comptes européens.
Choisir un hébergeur adapté à son contexte réglementaire facilite la maîtrise des exigences RGPD, contractuelles et sectorielles. Opter pour un hébergeur souverain basé en France comme OVHcloud, certifié ISO 27001 et HDS, apporte des garanties d'isolation juridique appréciées des acheteurs exigeants.
Cette anticipation d'architecture transforme un sujet d'audit complexe en une réponse claire lors des questionnaires de sécurité de vos clients.
Résoudre les erreurs sécurité SaaS B2B à la racine
Ces vulnérabilités partagent une cause commune : une architecture logicielle construite de façon empirique au fil des fonctionnalités, plutôt que spécifiée formellement avant le développement.
Corriger ces erreurs une par une sur une application déjà déployée demande un effort considérable et génère un risque de régression. La solution ne consiste pas à demander aux développeurs d'être plus vigilants, mais à transformer la façon dont l'architecture est conçue.
C'est le principe fondamental du Cybercoding pour SaaS B2B. Le Cybercoding ne consiste pas uniquement à écrire du code plus sécurisé. Il consiste à transformer les exigences de conformité en contraintes d'architecture dès le départ, avant de générer ou de refondre les composants métier.
En intégrant la sécurité et la conformité directement dans la plateforme d'accueil, vous supprimez ces risques structurels tout en conservant une grande rapidité d'exécution fonctionnelle.
Combien de ces 5 failles sont actuellement présentes dans l'architecture de votre application SaaS B2B ?
Plutôt que de découvrir ces écarts lors d'un audit client ou d'un incident, obtenez un diagnostic clair et objectif de votre infrastructure.
Demandez un Audit Wakanalytics : nos équipes analysent votre application et vous fournissent une première cartographie des risques, des écarts d'architecture et des priorités de modernisation.