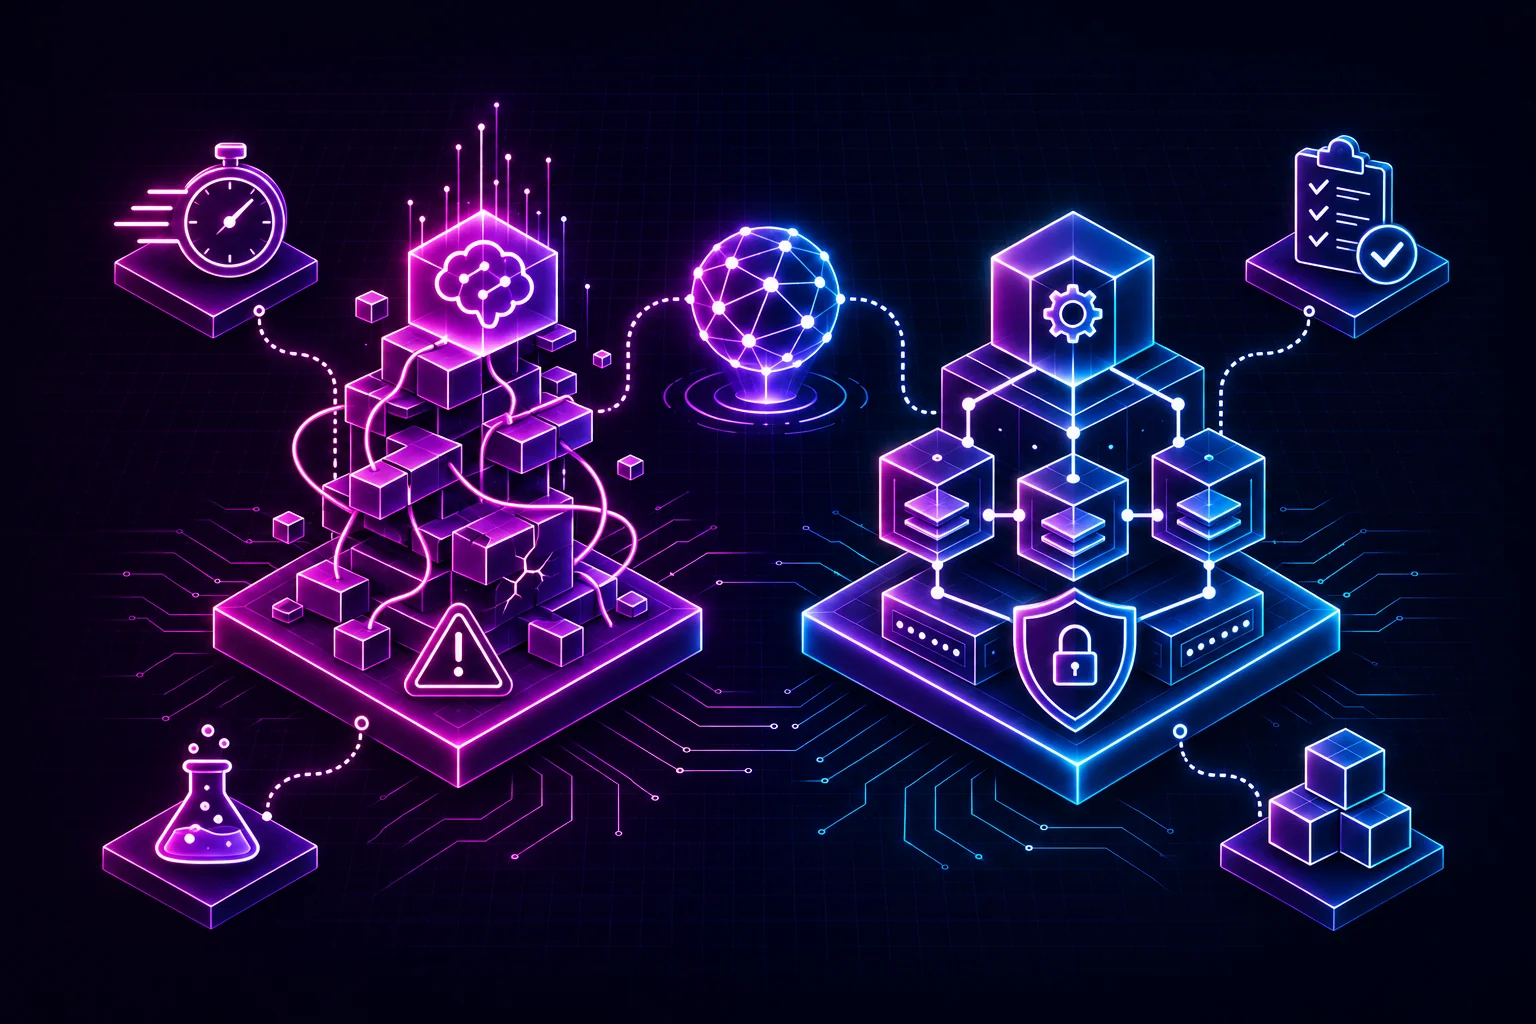
Le Cybercoding est une méthode de développement logiciel qui associe l'accélération de l'IA générative à une cybersécurité intégrée dès la conception. Une forge d'agents IA, encadrée par des experts, génère le code à partir de spécifications complètes, et chaque version passe des contrôles de sécurité automatisés avant d'être mise en ligne. Le vibe coding, lui, génère du code par l'IA sans spécification ni contrôle : rapide pour prototyper, mais fragile en production.
Qu'est-ce que le Cybercoding ?
Pendant des années, vitesse et sécurité se sont opposées dans le développement logiciel. Aller vite voulait dire prendre des raccourcis. Sécuriser voulait dire ralentir, empiler les revues et repousser les mises en ligne.
L'IA générative a fait exploser la vitesse de production du code. Mais sans cadre, elle produit aussi plus vite des failles. Le Cybercoding part de ce constat : il utilise l'ingénierie agentique pour la vitesse, et inscrit la cybersécurité dans chaque étape de la chaîne pour la confiance. C'est la méthode développée par WakaStart.
Les 4 principes du Cybercoding
1. La spécification d'abord
Rien n'est généré sans une spécification complète et testable. Elle décrit chaque fonctionnalité, chaque règle métier, chaque comportement attendu. Pour une application existante, elle est reconstituée par rétro-ingénierie.
2. Une forge d'agents encadrée
Des agents IA spécialisés génèrent le code dans une architecture définie à l'avance, selon des conventions communes. Des experts supervisent, arbitrent et valident. C'est le cœur de l'ingénierie agentique.
3. La sécurité intégrée dès la conception
Les exigences ISO 27001 sont intégrées nativement : gestion des identités et des accès, chiffrement, journalisation, sauvegardes. Elles ne sont pas ajoutées à la fin, elles font partie de la spécification.
4. Des contrôles à chaque build
Chaque version passe une analyse statique du code (SAST), des tests dynamiques de l'application en fonctionnement (DAST) et un pentest avant la mise en ligne. Ce qui échoue est corrigé et recontrôlé.
Cybercoding et vibe coding : le comparatif
- Point de départ — Vibe coding : Une intention, au fil de l'eau — Cybercoding : Une spécification complète
- Production du code — Vibe coding : IA seule, sans relecture — Cybercoding : Forge d'agents encadrée par des experts
- Architecture — Vibe coding : Émerge au fil des demandes — Cybercoding : Définie avant la génération
- Sécurité — Vibe coding : Non vérifiée — Cybercoding : Intégrée dès la conception
- Tests — Vibe coding : Rares ou absents — Cybercoding : SAST, DAST et pentest à chaque build
- Hébergement — Vibe coding : Variable — Cybercoding : OVHcloud en France, périmètre certifié ISO 27001 et HDS
- Propriété du code — Vibe coding : Souvent floue — Cybercoding : Votre code, sur votre Git
- Usage idéal — Vibe coding : Prototype, démonstration — Cybercoding : Produit en production, vendu à des clients B2B
Les deux approches ne s'excluent pas. Un prototype vibe codé est une excellente base pour rédiger la spécification d'un produit cybercodé. Nous détaillons les limites du premier dans notre article sur le vibe coding.
Pourquoi la sécurité doit être native
Ajouter la sécurité après coup coûte cher pour trois raisons. D'abord, il faut retrouver les failles dans un code que personne n'a conçu pour être audité. Ensuite, corriger une faille d'architecture impose souvent de modifier des pans entiers de l'application. Enfin, les clients grands comptes demandent des preuves avant de signer : avec la directive NIS2, ils doivent contrôler la sécurité de leurs fournisseurs.
Une sécurité native inverse la logique. Les preuves existent dès la première version : rapports de tests, documentation, hébergement certifié. La sécurité devient un argument commercial plutôt qu'un frein. Notre approche est détaillée sur la page sécurité et conformité.
Ce que le Cybercoding change selon votre situation
La méthode est la même pour tous, mais ses bénéfices prennent une forme différente selon votre profil.
Pour une startup, le Cybercoding permet de passer de l'idée ou du prototype à un produit vendable en un mois, avec les preuves de sécurité que demanderont les premiers grands comptes et les investisseurs.
Pour une scaleup ou un éditeur SaaS installé, il permet de refondre un produit vieillissant sans arrêter la feuille de route pendant des trimestres, et de lever les blocages liés à la certification et aux questionnaires de sécurité.
Pour un éditeur de logiciel installé chez ses clients, il ouvre la voie au passage en SaaS, avec une architecture conçue pour servir de nombreux clients et la sécurité intégrée dès la conception.
Pour une DSI de grand compte, il rend enfin réaliste la réécriture d'applications legacy volumineuses, module par module, avec des tests comparatifs et sans interruption de service.
Dans tous les cas, le point commun est le même : la vitesse apportée par l'ingénierie agentique ne se paie plus en risques de sécurité, parce que les contrôles font partie de la chaîne de production.
Questions fréquentes
Le Cybercoding est-il plus lent que le vibe coding ?
Sur un prototype de quelques écrans, oui, légèrement. Sur un produit complet, il est beaucoup plus rapide, car il évite les réécritures et les corrections de failles en production. WakaStart livre un SaaS B2B en un mois.
Qui contrôle le code produit par les agents IA ?
Des experts WakaStart, à chaque étape, en complément des contrôles automatisés SAST, DAST et pentest.
Le Cybercoding fonctionne-t-il pour moderniser une application existante ?
Oui. La rétro-ingénierie par agents IA reconstitue la spécification de l'application, qui est ensuite régénérée selon la méthode. C'est l'approche utilisée pour les migrations WinDev.
Comment savoir si mon projet est adapté ?
Le Waka Audit l'analyse gratuitement en 24 heures et vous indique le parcours adapté et un chiffrage au forfait.